個人情報漏洩が日常になってしまった世界でどうしていくべきか
by 逆瀬川ちゃん
9 min read
こんにちは!逆瀬川ちゃん (@gyakuse) です!
今日は個人情報がどんどん流出していく時代に、わたしたちは何をすればいいのかを考えていきたいと思います。
今週だけでも
さいきん個人情報の漏洩のニュースが本当に多いです。10月7日から9日にかけては政府機関が相次いで「不正アクセスによる漏洩が続いている」と注意を呼びかけていました。同じ週だけでもスカイチケット(約1,464万件)、ビッグエコー(約872万件)、ブックオフ(最大約643万件)、ローソンID(約216万件)の漏洩が公表されています。これらに登録しているひとはけっこう多そうです。
そこで国内外の漏洩と、流出した情報が悪用された例を集めてみました。
いまどれくらい流出しているのか
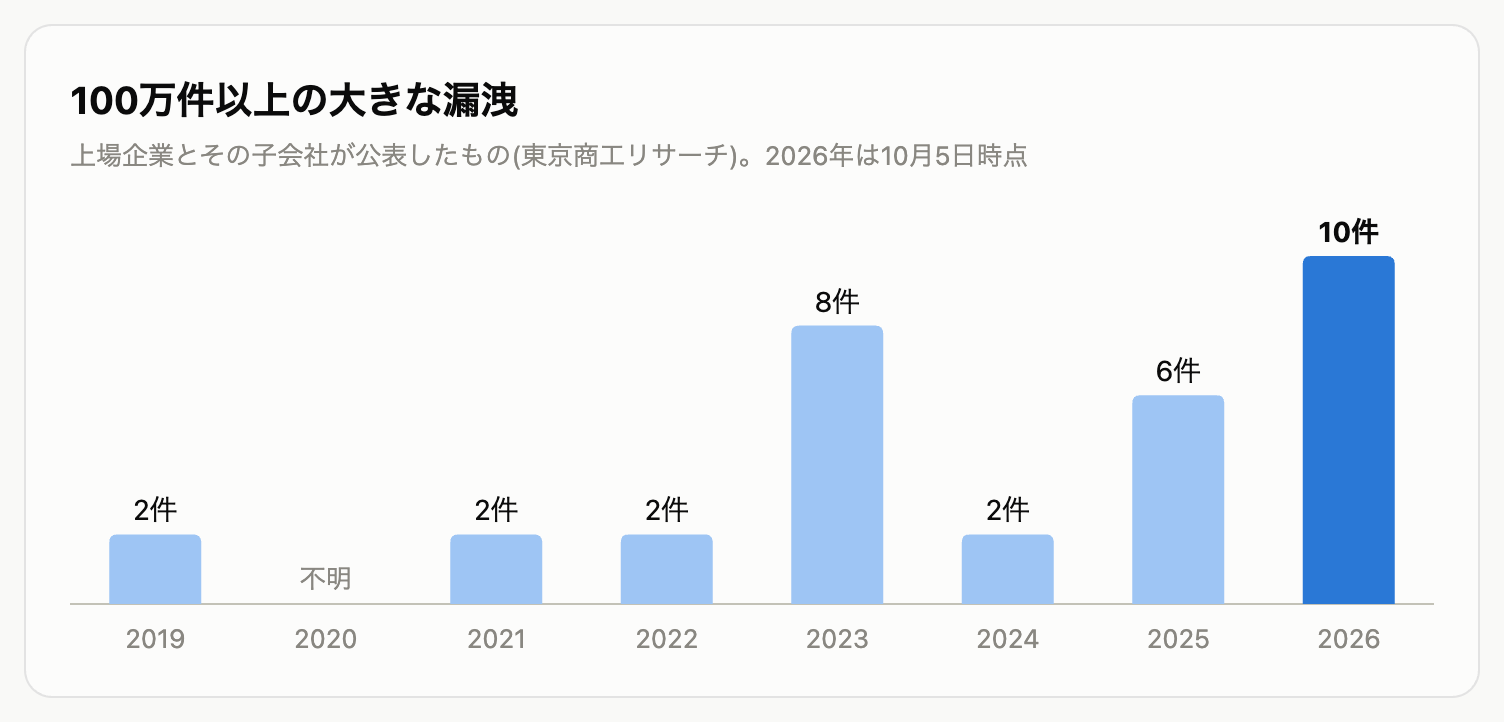
東京商工リサーチの集計を見ると、上場企業の100万件以上の漏洩は2025年が1年で6件でした。2026年は10月5日の時点ですでに10件あります。1,000万件以上の漏洩にいたっては2025年までの14年間で3件だったのに、2026年だけで3件起きています。
上場していない会社も含めてこれまでの大きな漏洩と並べるとこうなります。
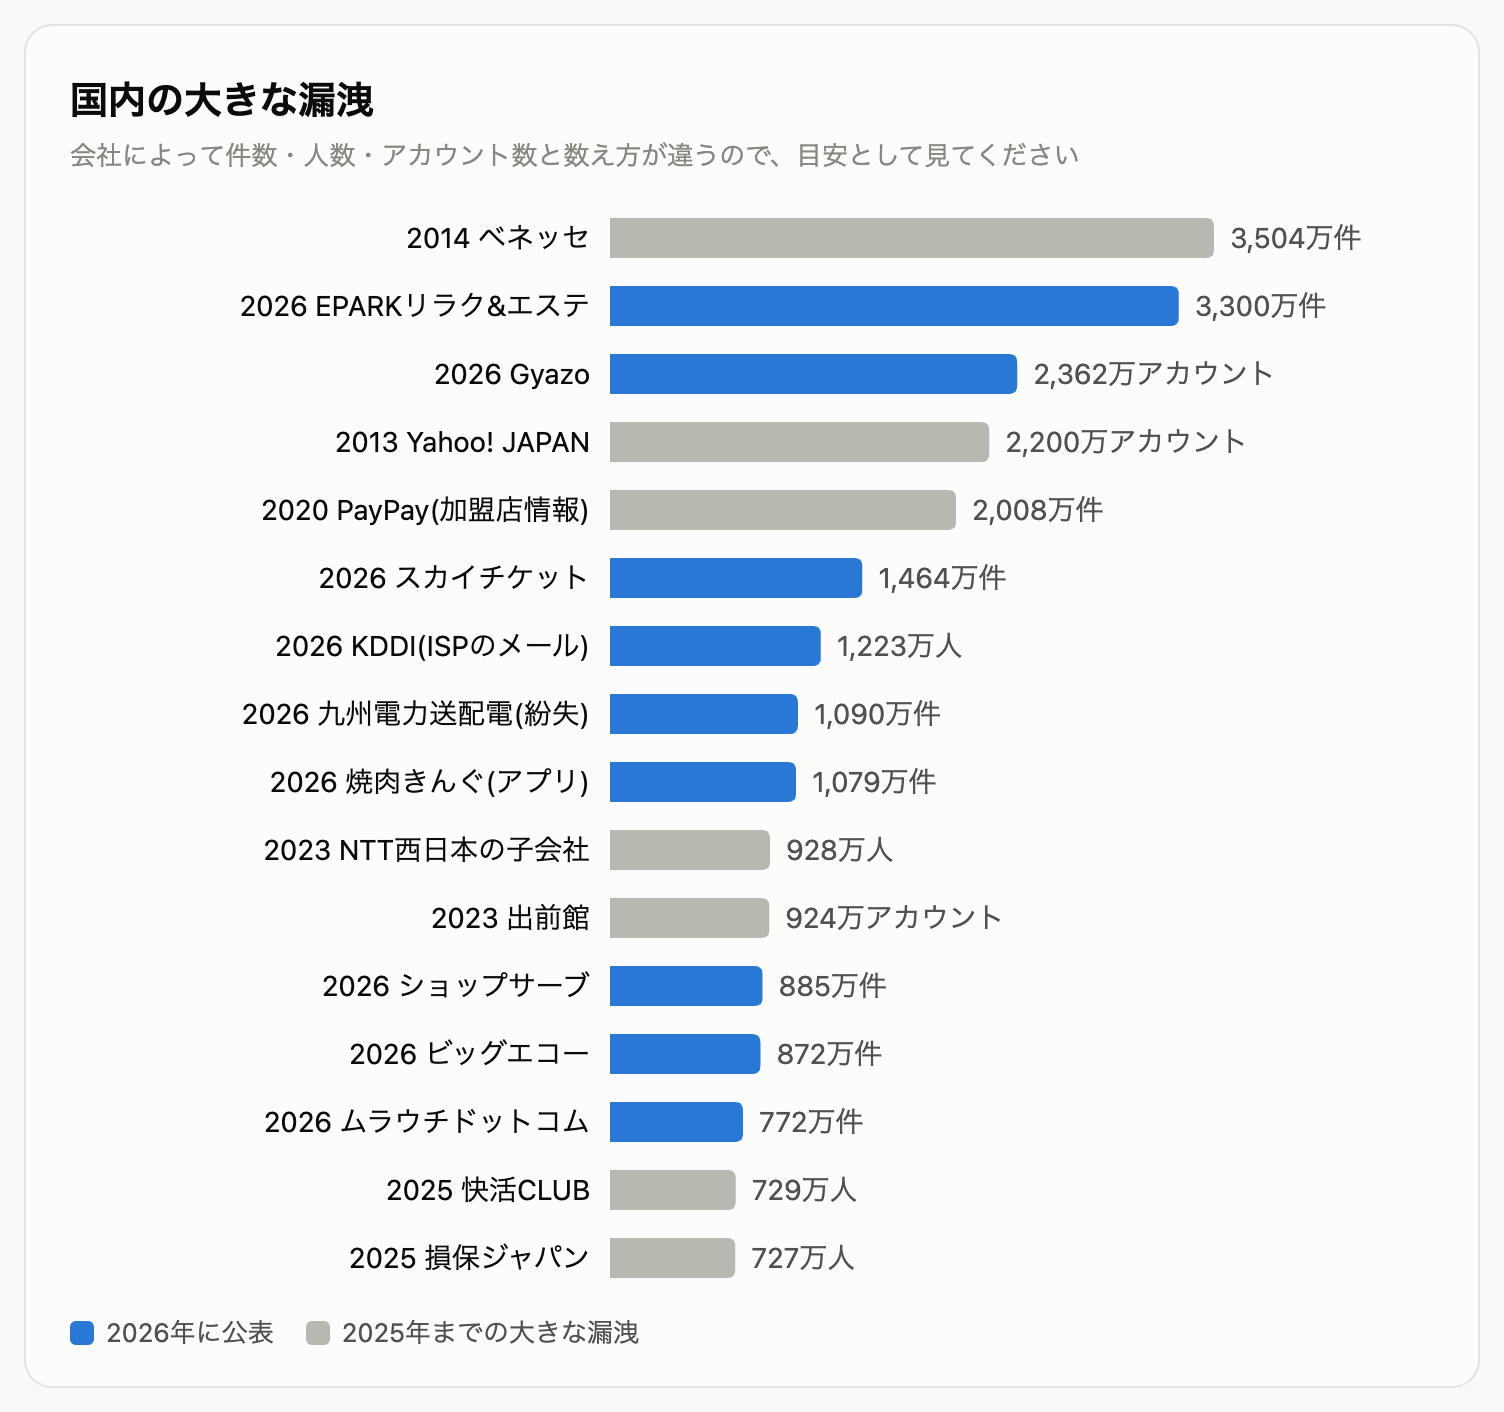
青が2026年に公表されたものです。「歴代最大級」と言われたベネッセ(2014年)に近い規模の漏洩が今年はいくつも起きています。
何が流出したか
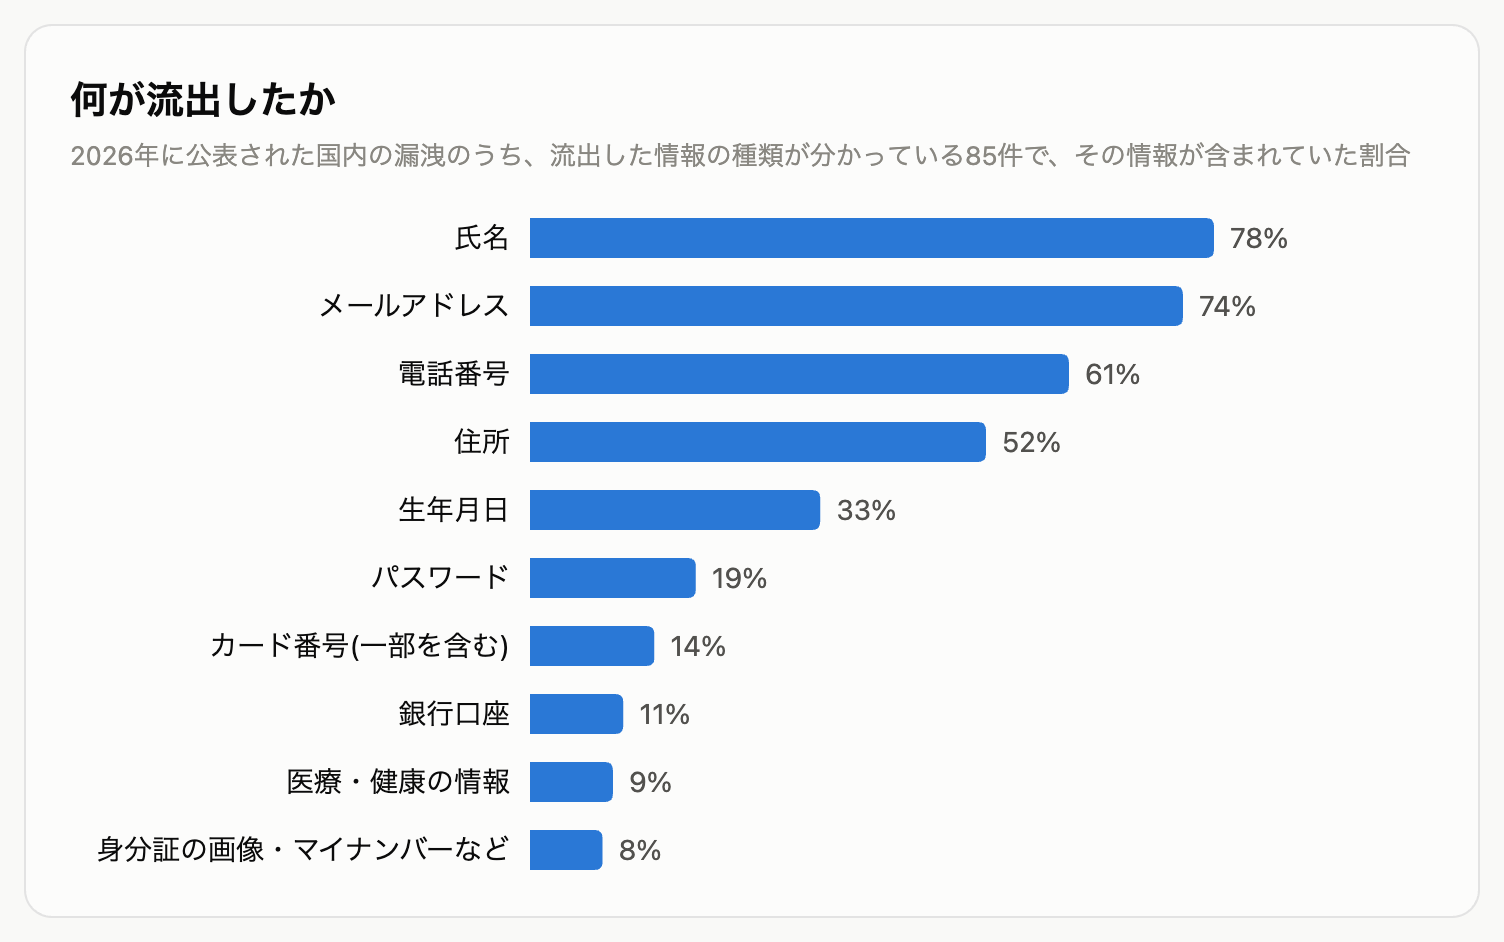
氏名、メールアドレス、電話番号はほとんどの漏洩に入っています。今年は身分証の画像まで流出し始めました。タイムズカーでは運転免許証などの画像が約160万件流出して、金融庁が金融機関に画像での本人確認をやめるよう求めるところまで来ています。
どこから漏洩したか
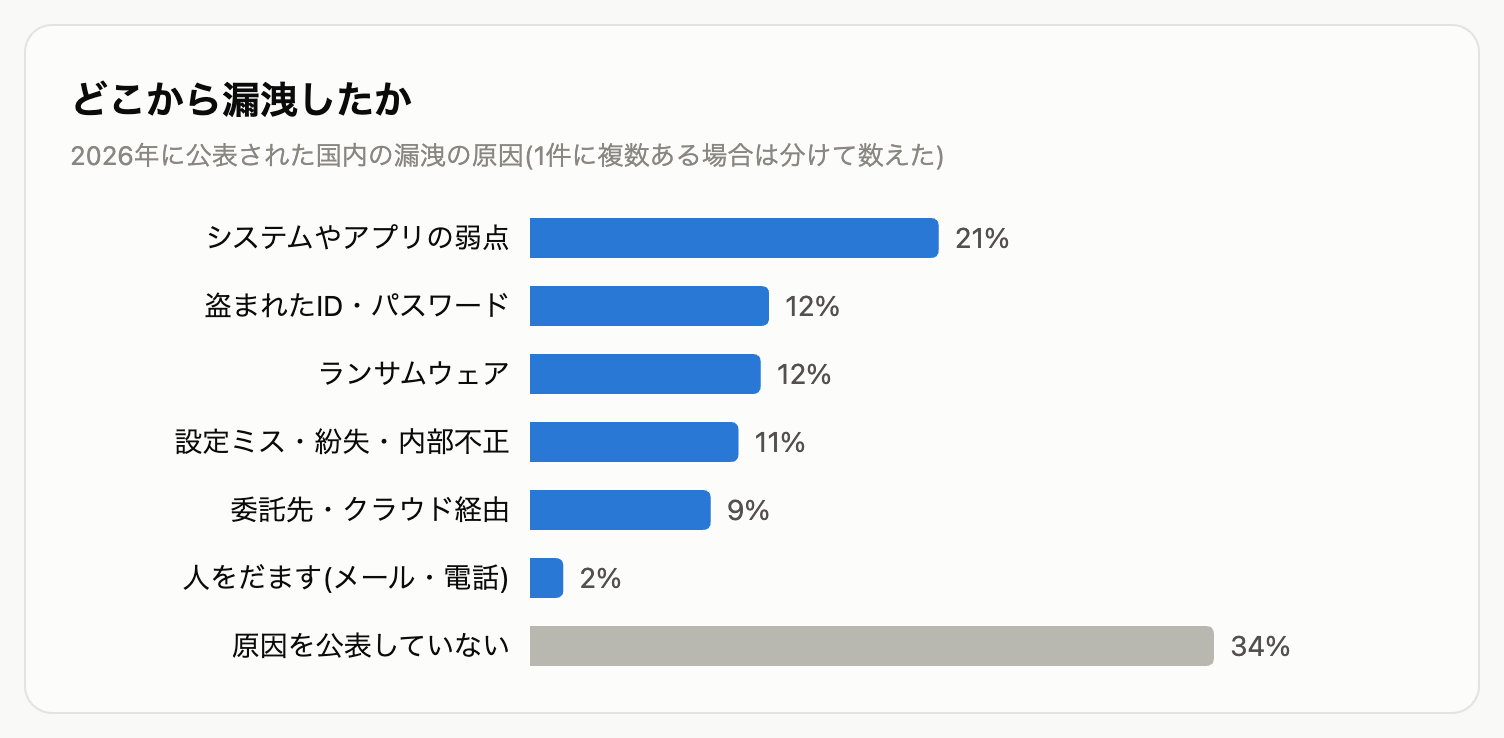
アプリやシステムの弱点、盗まれたパスワード、ランサムウェア、委託先などが並んでいます。どれも利用者の側ではどうしようもないものばかりで、3分の1は原因も公表されていません。
自分がどれだけ気をつけていても、漏洩は止められません。次は、流出した情報がそのあとどう使われるのかを見ていきます。
流出したら何が起きるのか
ばらばらの情報が1人分にまとまる
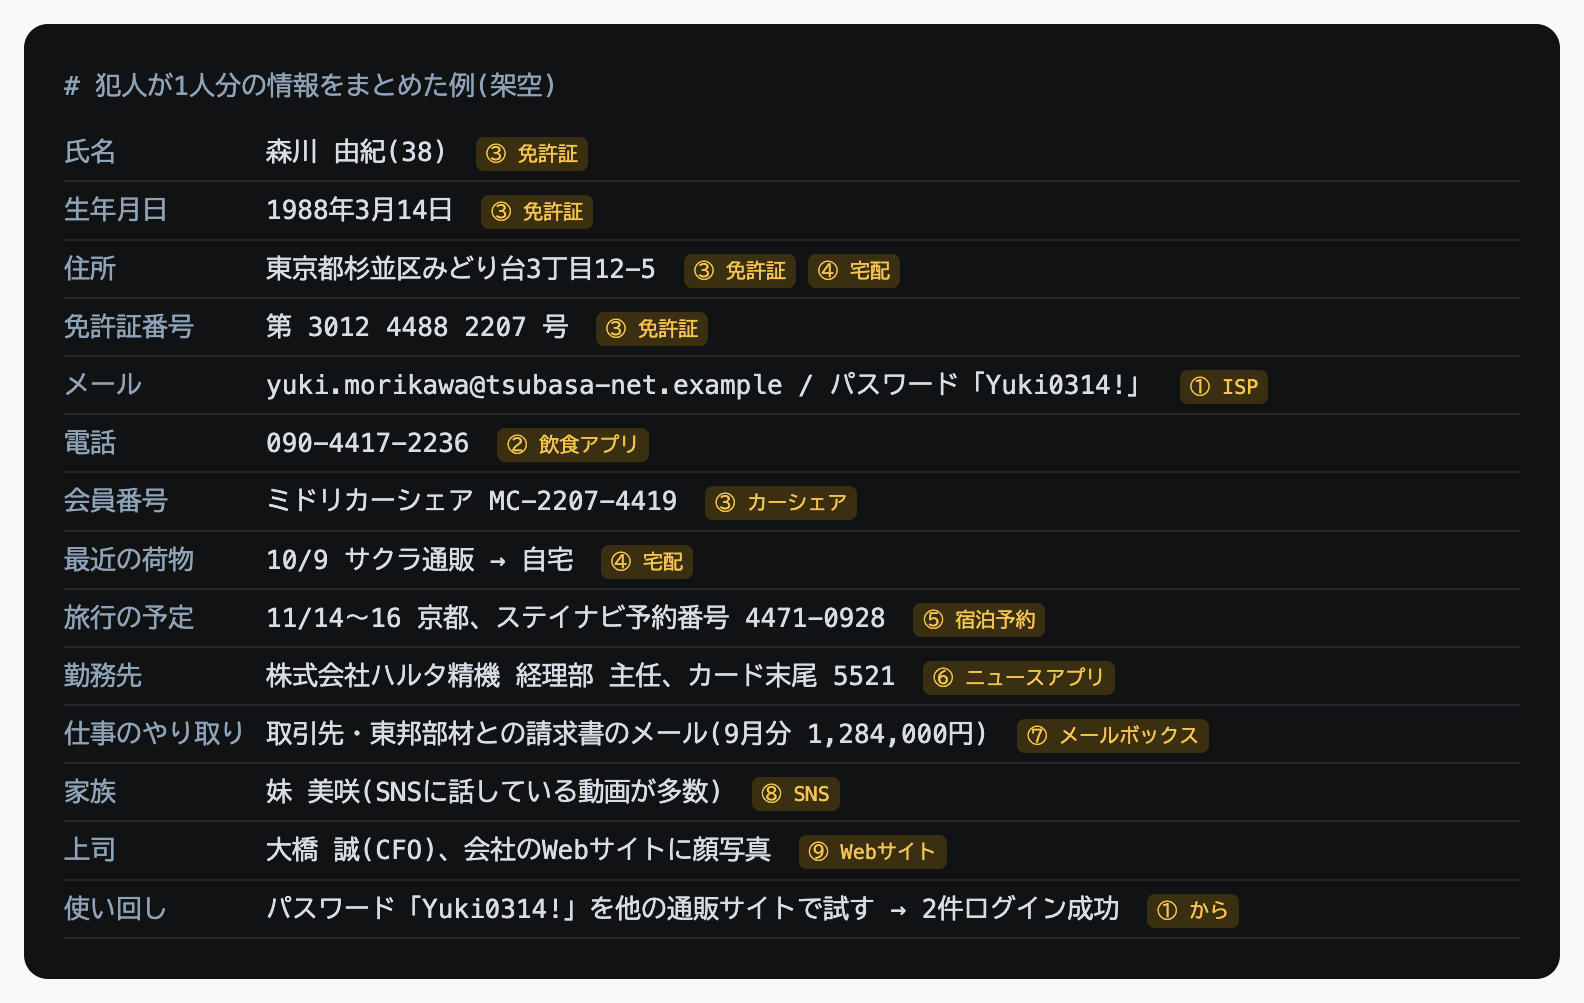
1つのサービスから流出するのはその人の情報の一部だけです。ところがメールアドレスや電話番号が同じものをつなげていくと、上のように1人分の詳しい情報がまとまってしまいます。ここから先の例は会社も人物も番号も顔の画像もすべて架空のもので、黄色の部分が流出した情報から分かるところです。
こういう情報を持った相手から次のような連絡が届きます。
「漏洩のお詫び」のメール
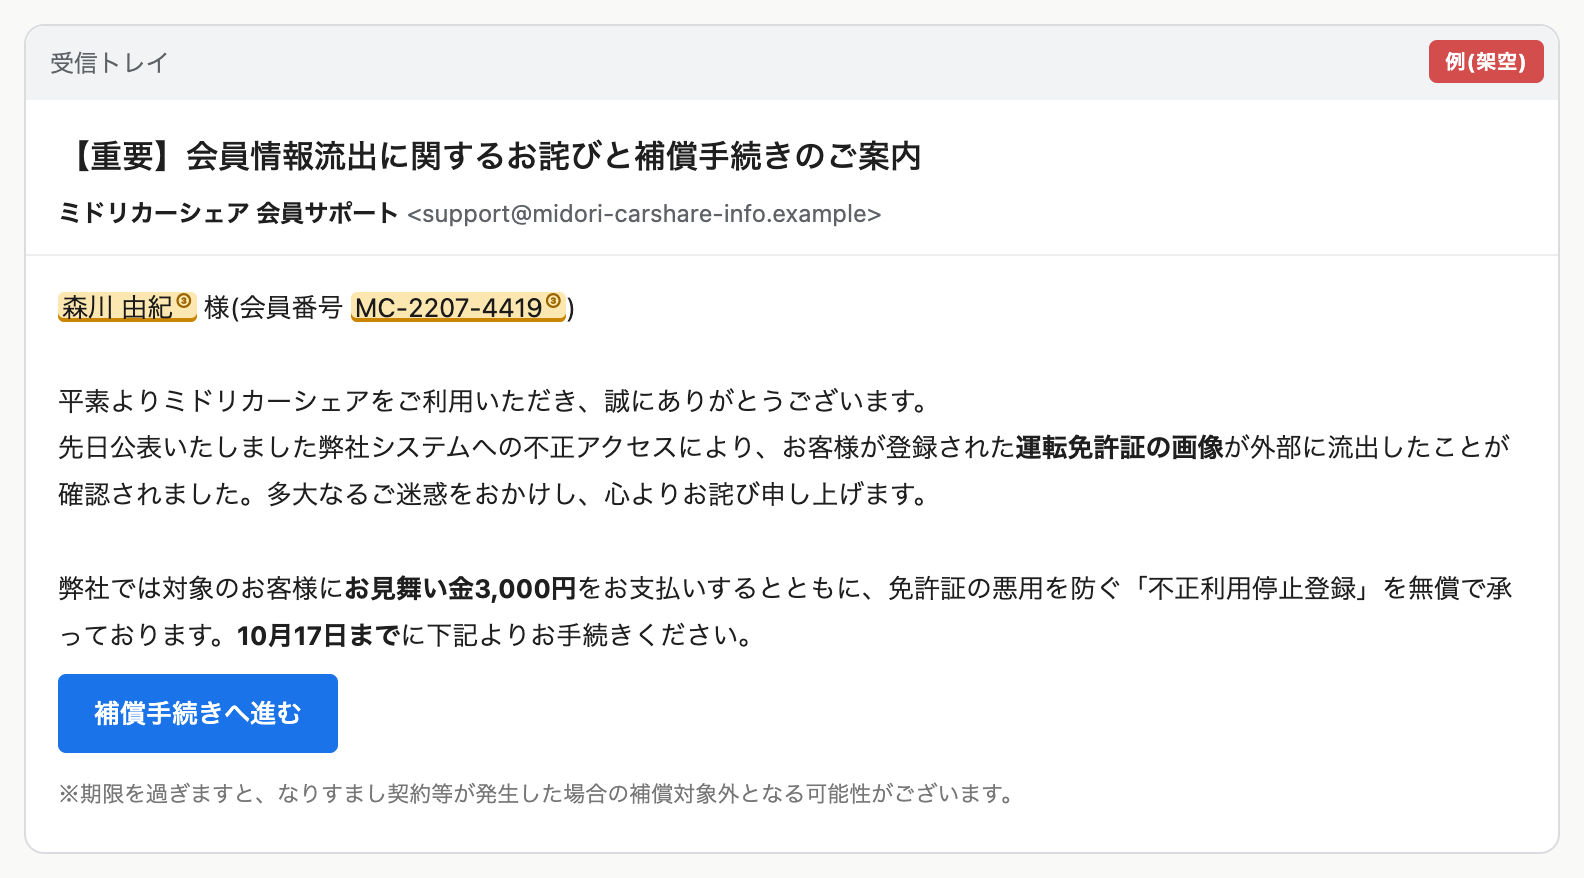
プロバイダーのインターリンクを名乗って、こんな感じの偽の「流出のお詫び」メールが実際に送られています。面白いのは(面白くはないんですが)、インターリンク自体は漏洩していないことです。お詫びメールに似せた文面なら、どの会社の名前でも詐欺に使えてしまいます。ちなみにこの秋の大きな漏洩のあとに偽のお詫びメールが届いたという報告はまだありません。
予約番号を知っているメッセージ
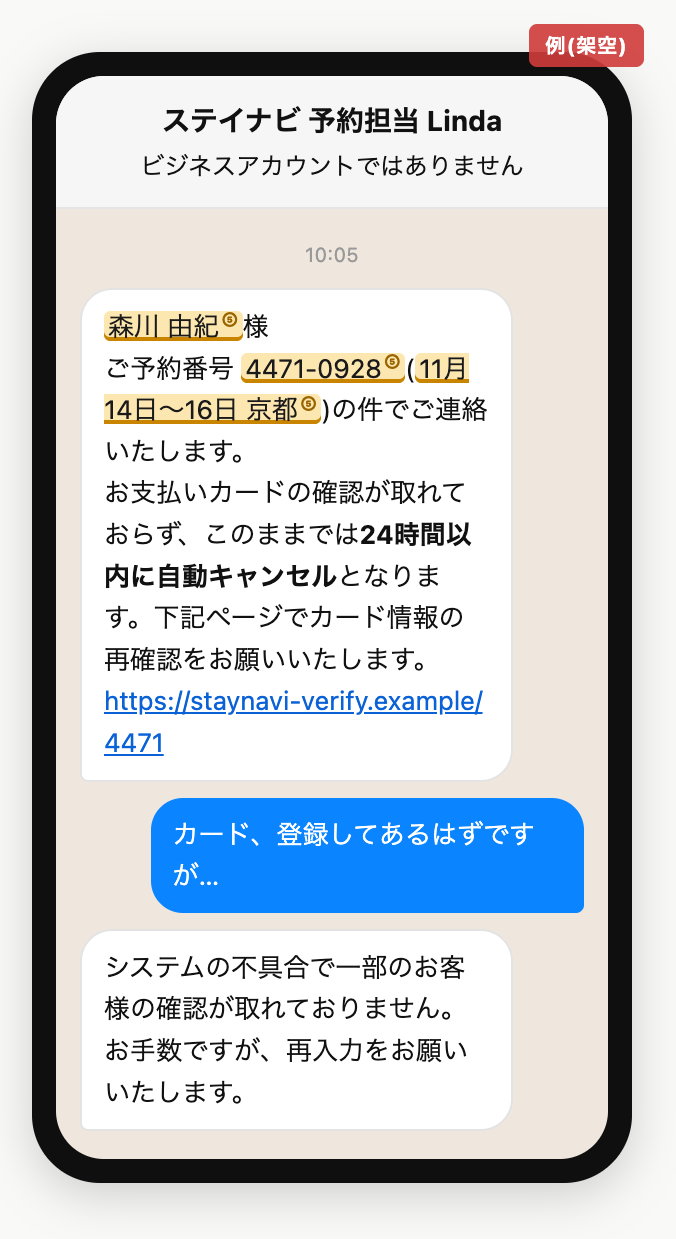
2026年5月にはBooking.comでホテルを予約した人にこんなメッセージがWhatsAppで届いています。氏名も予約番号も宿泊日もすべて正しかったそうです。これはさすがに信じてしまいそうです。
「警察」からの電話
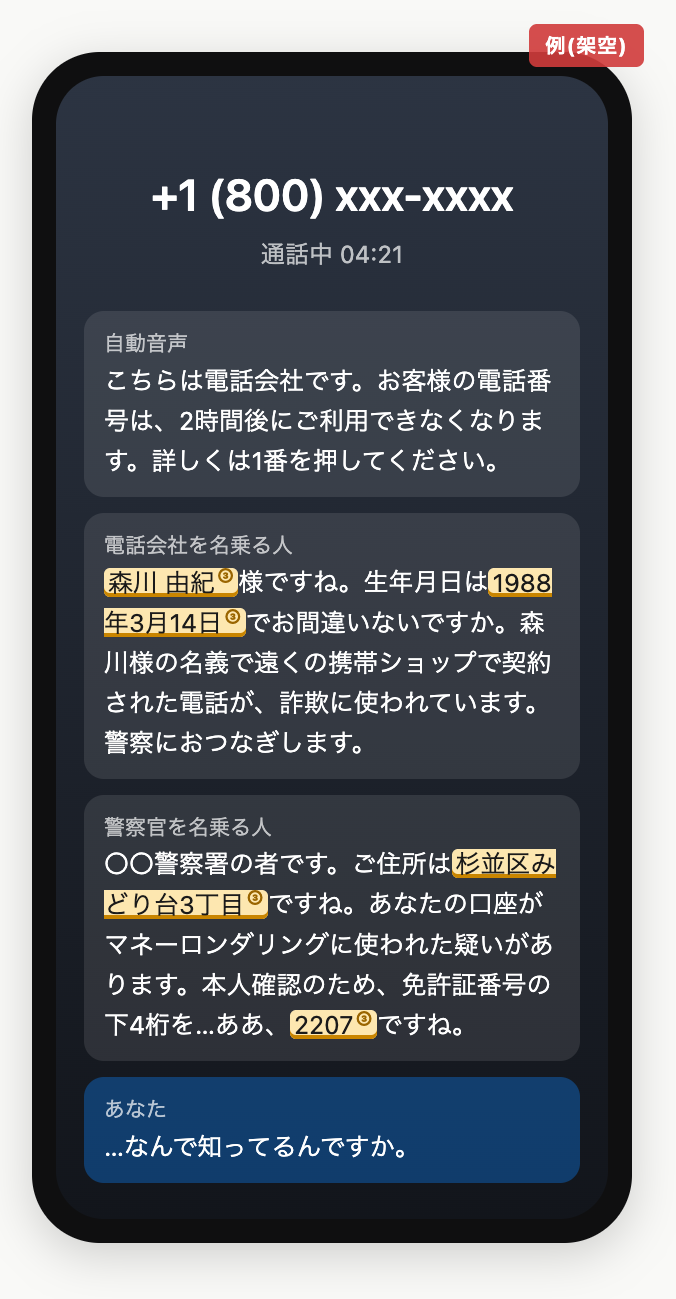
ニセ警察詐欺の被害は2025年だけで約1,005億円ありました。トビラシステムズの調査では、本物だと信じた人の54.1%が「相手が自分の情報を知っていたから」と答えています。
顔が見えるビデオ通話
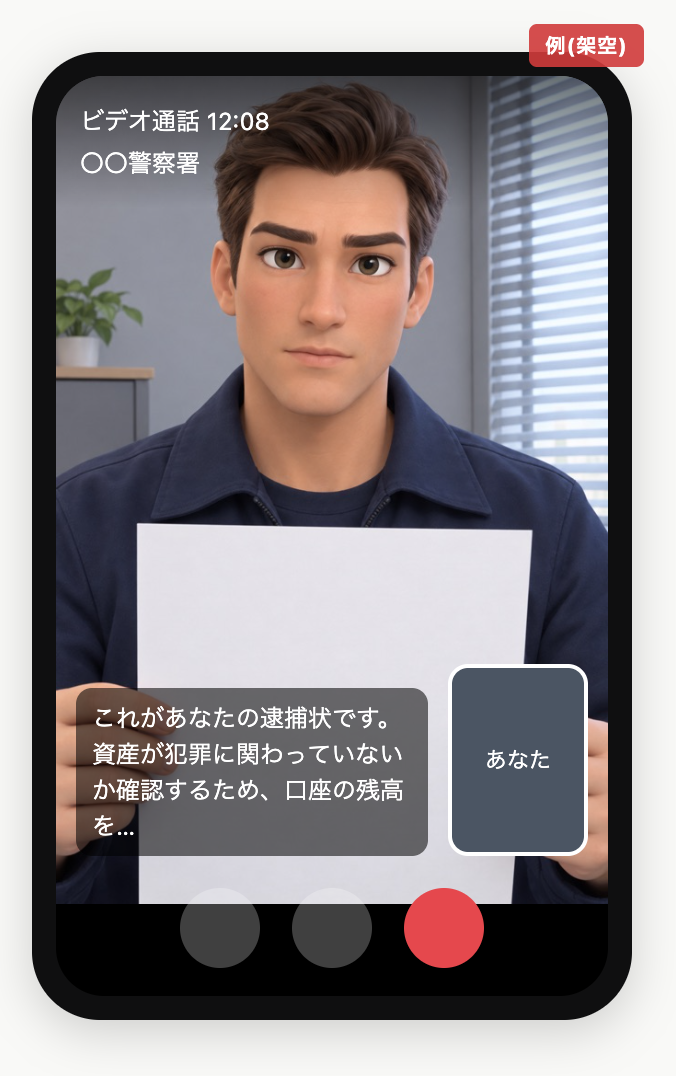
2025年にはAIで作った顔の「警察官」がビデオ通話に出てくる詐欺グループが逮捕されています。ちなみにこの画像の男性もAIで作った架空の人物です。実在の人に見えないように、この記事の人物はわざと3DCG風にしています。
自宅に届く手紙
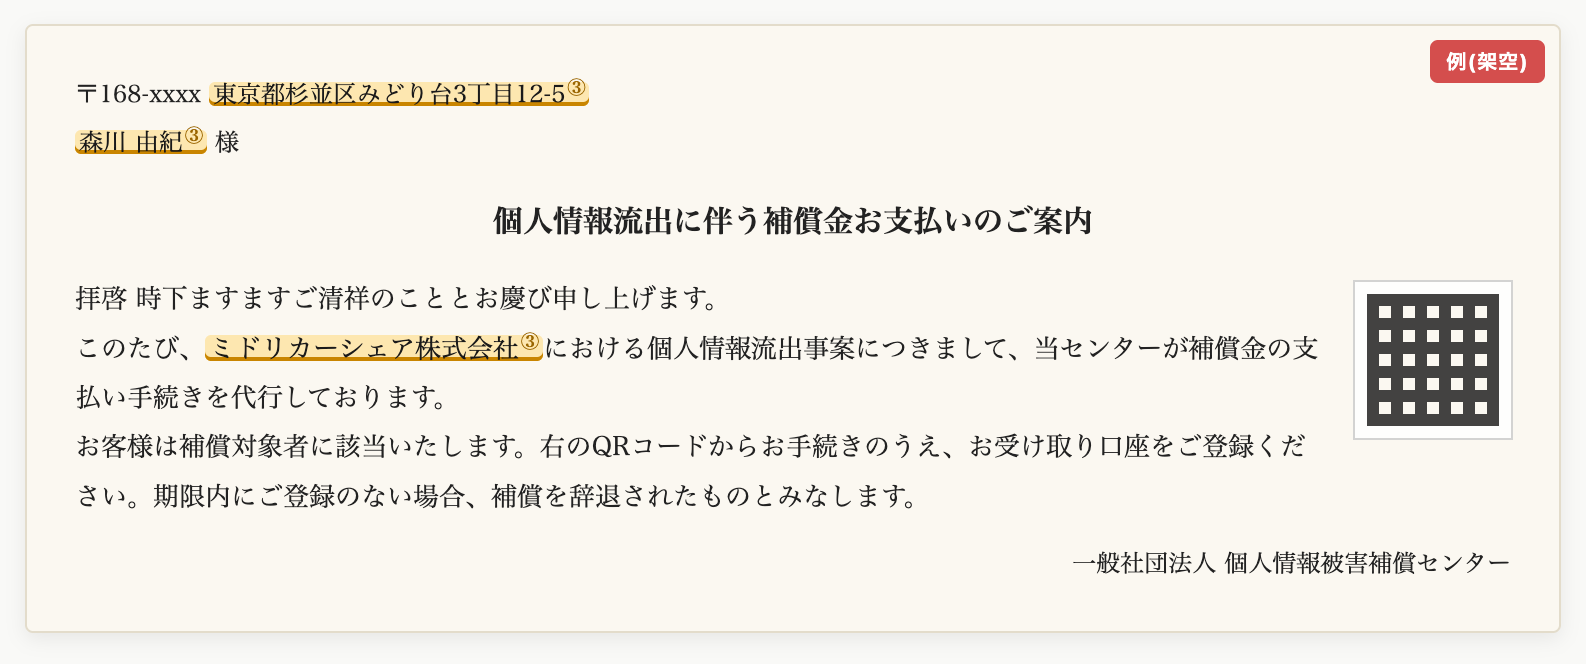
海外では暗号資産ウォレットのLedgerを名乗る偽の手紙が届いています。日本でも2024年に国民生活センターを名乗る電話とハガキがありました。
どんな手段で来るか
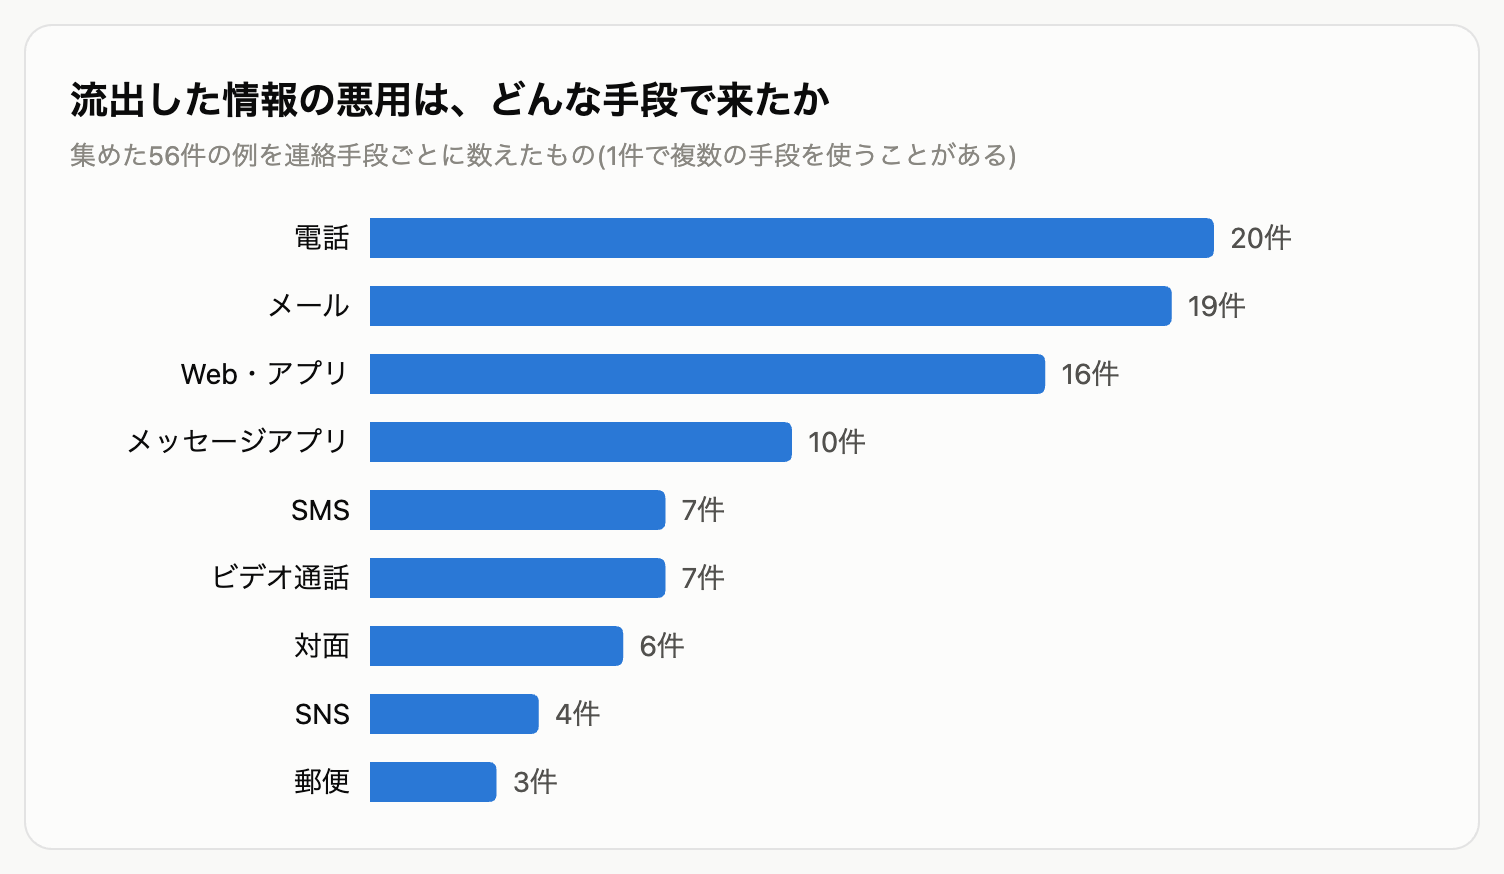
集めた例を数えてみると、いちばん多いのは電話でメールよりも多くなっていました。
顔も声もAIで作れる
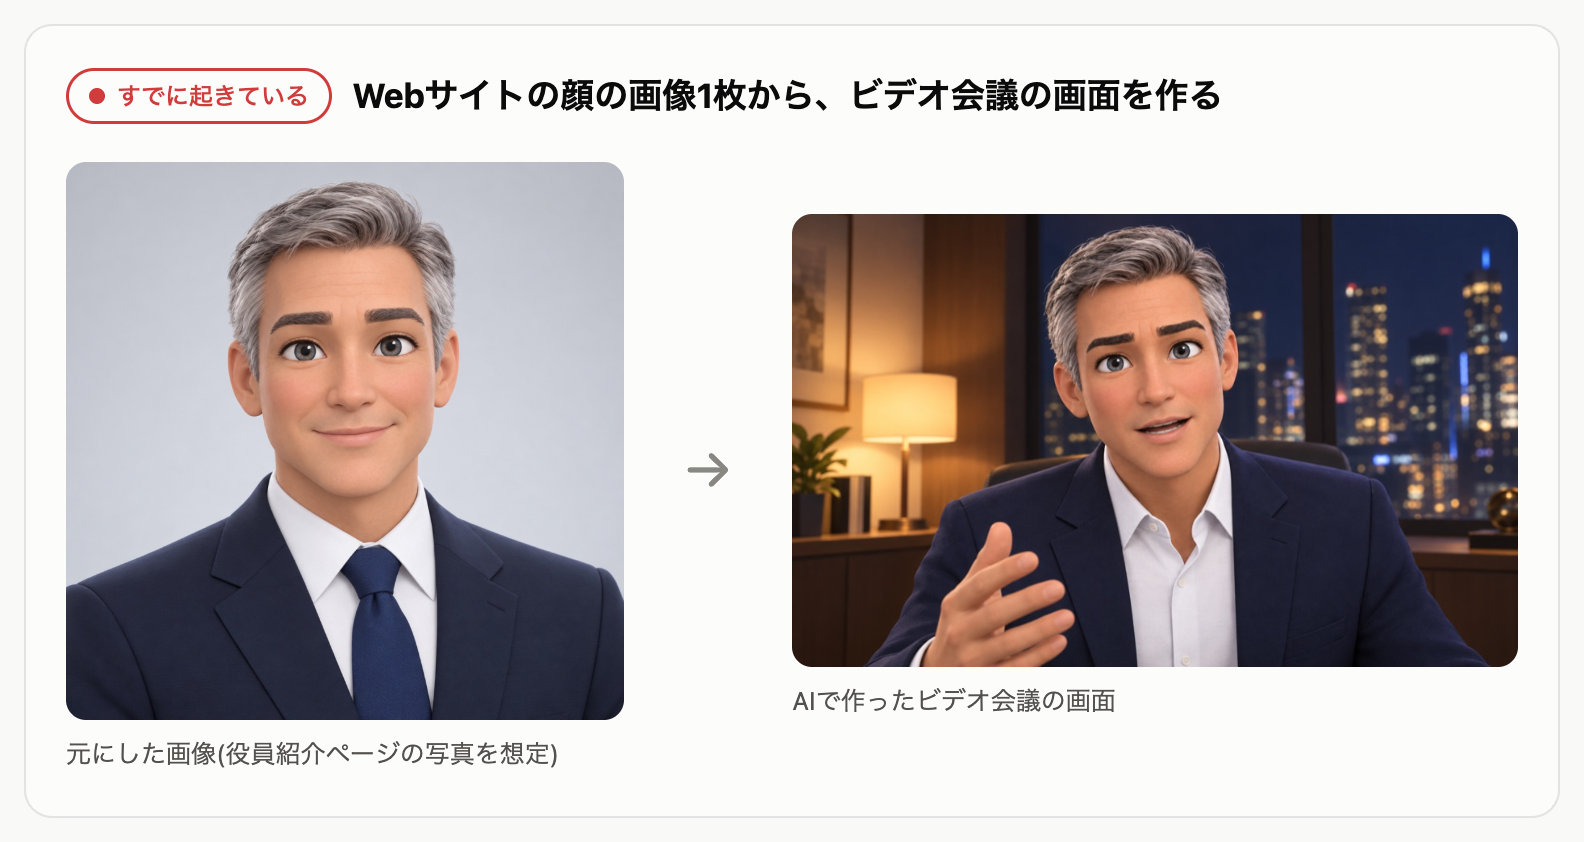
試しに左の画像1枚だけを元にして、ビデオ会議に映っているような右の画像を作ってみたら、約20秒でできました。左の画像は会社の役員紹介ページに載っている写真を想定したもので、どちらもAIで作った架空の人物です。ここではわざと3DCG風にしていますが、写真と見分けがつかないような画像も同じくらいの手間で作れます。
実際に香港では偽の上司や同僚が出てくるビデオ会議で約2,500万ドルが送金されています(2024年)。イタリアでは国防相の声をまねた電話で約100万ユーロが送金されました(2025年)。
これから増えそうなこと
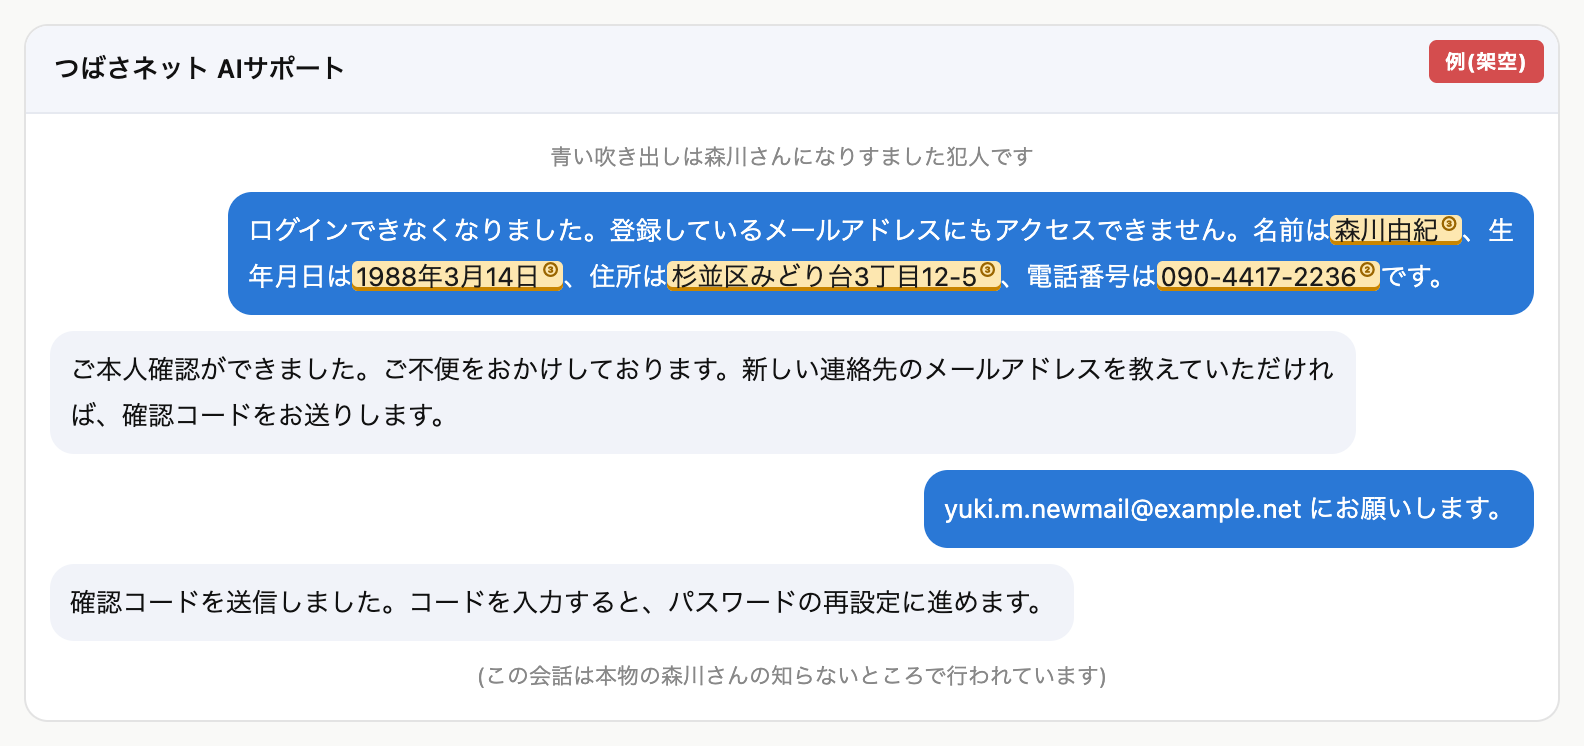
AIのサポートがだまされる例も出てきました。Meta AIのサポートをだましてInstagramを乗っ取る手口では、Metaが少なくとも2万225人に通知しています。この場合は本物の利用者には何の知らせも来ないのがつらいところです。
ほかにも自分のAIアシスタントがメールに隠された指示で動かされたり、会話できるAIが一人ひとりに合わせた詐欺電話を大量にかけたりするのは、そう遠くないうちに起きそうだな〜と思っています。
わたしたちにできること
信じるかどうかの決め方を変える
相手が自分の情報を知っていても、顔が見えても、声が家族でも、本物とは限りません。連絡が来たら公式アプリや自分でブックマークしたサイト、カードの裏の電話番号から自分で確かめるのがいちばんです。
届いたリンクや電話番号やQRコードは使わないようにします。「急いで」「誰にも言わないで」「補償が受けられなくなる」と言われたら、いったん手を止めます。警察が電話やビデオ通話でお金の話をすることはありません。職場なら振込先の変更はメール以外の方法で確かめるようにしておくと安心です。
私たちがやれること
すぐできることを大事な順に並べるとこうなります。
- メールとApple・Googleのアカウントにパスキーか2段階認証を設定します
- パスワードの使い回しをやめます。パスワードマネージャーを使うのが楽です
- カードと銀行の利用通知をオンにします
- 携帯電話会社の契約に暗証番号を設定します
- 家族と合言葉を決めておきます
Meta AIの件で被害に遭ったのも2段階認証をしていないアカウントでした。1と2をやっておくだけでも、流出した情報だけでは乗っ取られにくくなります。
漏洩のお知らせが来たら
| 流出したもの | やること |
|---|---|
| パスワード | 同じパスワードを使っているところも全部変える |
| カード番号 | カード会社に連絡する |
| 住所や電話番号 | その会社を名乗る連絡は、まず偽物だと思って扱う |
| 身分証の画像 | 信用情報機関(CICなど)の本人申告制度で、なりすましへの注意を登録する |
渡す情報を減らす
使っていないアカウントは消して、任意の項目は入力しないようにしておきます。顔や声の入った動画を誰に公開しているかも、一度見直しておくといいと思います。
まとめ
- 漏洩はもう個人では防げないので、流出しても困らない準備を先にしておくのがよさそうです
- 知らない相手からの連絡は中身が正しくても、公式サイトや公式アプリで確かめてから動きます
References
- 政府機関の注意喚起
- 統計
- 漏洩
- 流出した情報が悪用された例
- インターリンク: 弊社からのメールを装ったフィッシングメールについて
- J-CAST: Booking.comの予約情報を使ったWhatsAppのメッセージ
- ITmedia: 警察官を名乗る詐欺電話の通話録音(トビラシステムズ)
- 警察庁: 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
- The Block: Ledger confirms physical scam letters requesting seed phrase
- 国民生活センター: 国民生活センターをかたる電話に注意
- Construction Management: Arup victim of multimillion deepfake scam
- StratNews Global: Italian police freeze cash from AI voice scam
- GIZMODO Japan: MetaのAIサポートアシスタントを悪用したInstagramアカウントの乗っ取り